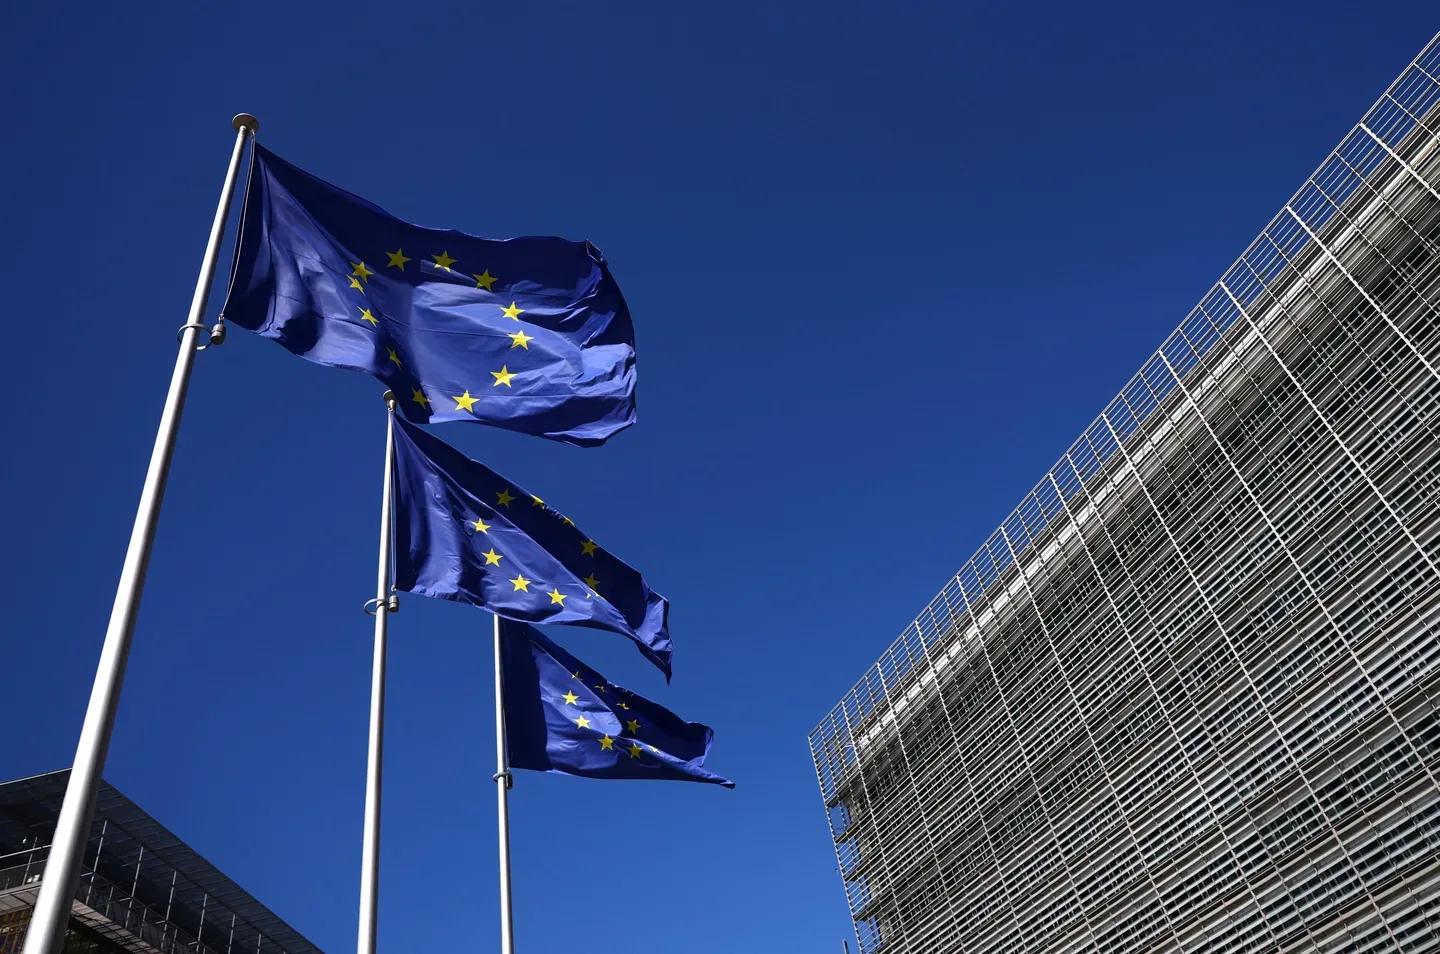
کمیسیون اروپا هدف حملهای سایبری قرار گرفته که احتمال میرود به افشای حجم زیادی از اطلاعات شخصی منجر شده باشد. ابعاد کامل خسارتهای احتمالی این حمله هنوز مشخص نیست.
به گزارش نشریه پولیتیکو در روز پنجشنبه ۱۹ نوامبر، به نقل از یکی از مقامهای اتحادیه اروپا، کمیسیون اروپا هدف حملهای سایبری قرار گرفته است که احتمال میرود به افشای حجم زیادی از اطلاعات شخصی منجر شده باشد.
بر اساس این گزارش، کمیسیون اروپا معتقد است توانسته بخش عمده این حمله را مهار کند، اما گستره کامل خسارتهای احتمالی همچنان مشخص نیست.
توماس رنیه، سخنگوی کمیسیون اروپا، در گفتوگو با پولیتیکو اعلام کرد که این نهاد در واکنش به شناسایی یک عملیات سایبری، اقدامات لازم را انجام داده است.
پولیتیکو گزارش داد که در جریان اختلال ناشی از این حمله، که حدود ۱۰ روز ادامه داشت، چندین سامانه از دسترس خارج شدند. این سامانهها شامل بخشهایی از سیستم منابع انسانی مربوط به فیشهای حقوقی و ثبت ساعات کاری کارکنان و همچنین سامانه بازپرداخت هزینههای پزشکی بودند.

سخنگوی کمیسیون اروپا همچنین تأیید کرد که برخی سامانههای مشخص هدف حمله قرار گرفتهاند و افراد مرتبط با این حادثه، مطابق با رویه معمول این نهاد، از موضوع مطلع شدهاند.
به نوشته پولیتیکو، کمیسیون اروپا صبح پنجشنبه به درخواست این نشریه برای ارائه توضیحات بیشتر، بلافاصله پاسخ نداد.
در پی این حمله، کمیسیون اروپا عالیترین نهاد داخلی مدیریت بحران خود را برای برگزاری نشستی اضطراری درباره حوادث سایبری فراخواند.
بر اساس این گزارش، هنا ویرکونن، کمیسر مسئول امور فناوری اتحادیه اروپا، روز چهارشنبه سایر اعضای کمیسیون را در جریان این حادثه قرار داده است.